21 октября 2026 · WEB-AiM
У сайта могут исправно открываться страницы и поступать заказы — и при этом серверу уже требоваться срочное обновление. 21 октября команда PHP выпустила исправления двух критических уязвимостей: CVE-2026-109618 и CVE-2026-109619, каждая с оценкой 9,2 из 10 по CVSS v4.0. При определённых условиях они позволяют выполнить код на сервере без входа в административную панель. Официальное сообщение PHP, бюллетень CERT-EU.
Для владельцев сайтов на «1С-Битрикс: Управление сайтом» и коробочного Битрикс24 задача на сегодня — связаться с тем, кто обслуживает сервер, установить подходящее исправление PHP и проверить работу проекта. Ниже — что важно знать, чтобы сохранить контроль над сайтом и не потерять доступ во время обновления.
Что произошло и чем это грозит бизнесу
Ошибки находятся в PHP — серверной среде, на которой работает приложение. CVE-2026-109618 связана с повреждением состояния памяти при её нехватке. CVE-2026-109619 — с использованием состояния предыдущего запроса после освобождения его памяти. Техническое описание опубликовано разработчиками в первом и втором бюллетенях.
Для Apache с mod_php подтверждён сценарий, который срабатывает ещё до запуска кода сайта. PHP-FPM также нельзя считать защищённым: во втором бюллетене описан подтверждённый путь, зависящий от поведения приложения. Наличие nginx перед PHP само по себе проблему не устраняет.
Выполнение кода происходит с правами процесса, обслуживающего веб-запросы. Это не означает автоматического получения root, но может дать доступ к файлам и данным, разрешённым этому процессу. Для бизнеса возможны подмена страниц, утечка доступной приложению информации и остановка работы сайта. Точный масштаб зависит от прав и устройства сервера. Описание подтверждённого воздействия.
Cloudflare уже сообщила об атакующем трафике. Это причина действовать срочно, но не свидетельство того, что каждый сайт на Битрикс уже взломан.
Что официально рекомендует 1С-Битрикс
В новости на сайте 1С-Битрикс от 21 октября компания разделяет действия для облака и собственных серверов:
| Ваш вариант | Что делать владельцу |
|---|---|
| Сайт на «1С-Битрикс: Управление сайтом» | Поручить обновление PHP администратору сервера, интегратору или хостингу. |
| Коробочный Битрикс24 | Организовать обновление серверного PHP и проверку портала. |
| Облачный Битрикс24 | PHP обновляет команда Битрикс24. Следить за сообщениями вендора о работе сервиса. |
О состоянии облака и восстановлении временно ограниченных функций следите в официальных сообщениях вендора. Выход патча PHP сам по себе не означает завершения работ в облаке.
Обновление платформы через SiteUpdate не заменяет обновление PHP. И обратное тоже верно: новый PHP не исправляет отдельные уязвимости в устаревших модулях сайта. Эти работы нужно учитывать раздельно.
Какие версии исправлены и где получить обновления
Для поддерживаемых веток PHP выпущены следующие исправления:
| Ветка PHP | Исправленный выпуск от 21 октября |
|---|---|
| 8.2 | 8.2.35 |
| 8.3 | 8.3.36 |
| 8.4 | 8.4.27 |
| 8.5 | 8.5.12 |
Это номера upstream-релизов PHP. Выбирать нужно исправленную сборку, совместимую с вашим проектом; сама таблица не означает, что старый Битрикс можно сразу переключить на PHP 8.5.
Официальные места получения исправлений:
- PHP.net — загрузки исходников и Windows-сборок. Нужную ветку и вариант сборки выбирает специалист под серверное окружение.
- Для BitrixVM — актуальные рекомендации 1С-Битрикс по обновлению PHP, документация обновления PHP в BitrixVM 9.x и доверенные RPM-репозитории установленной ОС. Особенности этой среды разобраны ниже.
- Для сборок из исходников PHP также опубликовала минимальные исправления для PHP 7.4, PHP 8.0 и PHP 8.1. Это специальные исходные backport-ветки, а не готовые пакеты для любого сервера и не возобновление поддержки старого PHP. Ссылки на них приведены в сообщении команды PHP.
На Linux поставщик может перенести исправление в пакет с прежним базовым номером PHP. Поэтому оценивать защищённость только сравнением строки версии с таблицей нельзя: нужны полный номер пакета и подтверждение, что он закрывает обе CVE. Например, такой подход виден в бюллетене Ubuntu.
Выход PHP не означает, что пакет уже появился во всех репозиториях и образах. Если обновления пока нет, администратору нужно согласовать временное ограничение доступа и способ получения исправления, а не вслепую подключать другой репозиторий или заменять системный PHP ручной сборкой.
Если пакет не находится, сначала проверяют актуальность метаданных и выбранный поток PHP, а затем доступность совместимой сборки у поставщика. Публикация пакета и его появление на конкретном зеркале могут происходить не одновременно. Отсутствие обновления в выдаче пакетного менеджера не подтверждает защищённость сервера. Переключение зеркала, подключение другого репозитория или ручная установка требуют проверки специалистом — универсальной команды для всех BitrixVM нет. Рекомендации 1С-Битрикс по доступности пакетов.
Что делать владельцам BitrixVM на CentOS и совместимых ОС
Для BitrixVM ориентируйтесь на установленную ОС и поколение окружения. BitrixVM 9.x поддерживает CentOS Stream 9, AlmaLinux 9, Rocky Linux 9 и Oracle Linux 9. Это RPM-системы; пакеты и команды для Ubuntu к ним не подходят. Старые установки на CentOS 7 нужно рассматривать отдельно: нельзя ставить в них RPM для девятой серии ОС. Официальная история BitrixVM.
Для CentOS 7 обычного обновления может быть недостаточно. Поддержка этой ОС завершилась 30 июня 2024 года, а репозитории Remi для Enterprise Linux 7 помечены как закрытые, в том числе для PHP 8.2. Сообщение о готовности новых сборок Remi не означает, что они доступны для старого EL7. Администратору нужно отдельно согласовать доверенный источник совместимого исправления либо перенос проекта на поддерживаемое окружение. Собственная пересборка требует проверки зависимостей, расширений и работы сайта; она не возвращает поддержку CentOS 7. После экстренного устранения риска нужен план миграции. Сообщение CentOS, состояние репозиториев Remi для EL7.
В обновлённой новости 1С-Битрикс уже опубликован порядок действий для BitrixVM 9.x. Вендор сообщает, что Remi выпустил сборки всех поддерживаемых веток PHP. Администратору следует проверить доступность совместимого пакета в подключённых репозиториях, обновить PHP с нужными зависимостями и перезапустить службы, которые действительно его исполняют: Apache с mod_php либо соответствующий PHP-FPM. Перезапуска одного nginx недостаточно.
Обновление пакетов безопасности в используемой ветке PHP и переключение ветки через меню BitrixVM — разные операции. Не нужно переходить с PHP 8.2 на 8.5 только ради устранения этих CVE, если для вашей среды доступна совместимая исправленная сборка 8.2. Обновление номера самой BitrixVM также не доказывает, что работающий PHP уже исправлен: проверять нужно конечную сборку сайта и все web-узлы. Документация PHP в BitrixVM.
На момент проверки в официальной истории окружения последней указана BitrixVM 9.0.10 от марта 2026 года. Отдельный новый релиз VM специально под сегодняшние CVE там не объявлен; ждать нового образа вместо установки исправленного PHP не следует. Доступность конкретного RPM зависит от ОС, подключённых репозиториев и выбранной ветки.
Где посмотреть PHP в админке Битрикса
Администратор может открыть «Настройки → Инструменты → Диагностика → Настройки PHP» и посмотреть PHP Version и Server API. Это сведения о PHP, обслуживающем данный веб-запрос: для mod_php обычно указано Apache 2.0 Handler, для FPM — FPM/FastCGI. После установки пакетов консоль уже может показывать новую версию, а сайт продолжать работать на старых процессах. Поэтому проверка в админке дополняет отчёт администратора, но не заменяет проверку всех узлов и полного номера исправленного пакета при backport. Официальная документация Битрикс.
Как обновляться, чтобы не потерять доступ
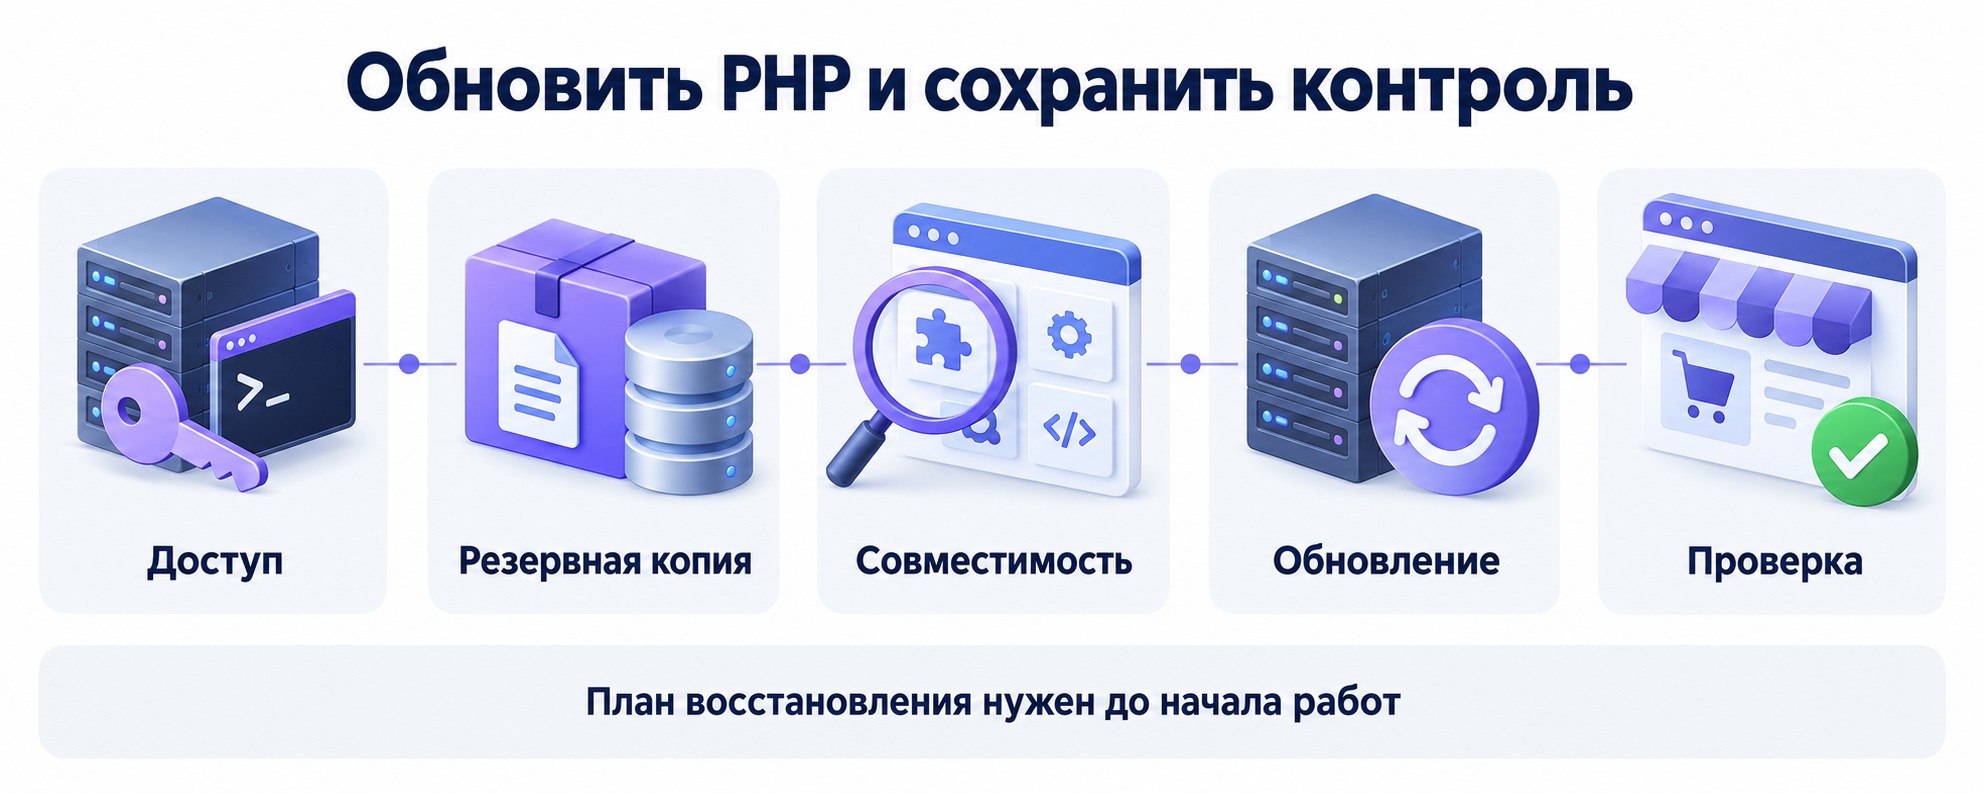
Ниже — порядок организации работ. Конкретные команды зависят от ОС, BitrixVM, панели хостинга и способа запуска PHP.
- Определить, что действительно обслуживает сайт. Проверить веб-версию PHP, источник пакетов, расширения и все узлы проекта. Версия в консоли может отличаться от версии сайта. Важно учесть другие сайты на том же сервере, фоновые задания и контейнеры. Отдельно проверить доступные из интернета тестовые стенды, старые поддомены и демонстрационные копии: они могут содержать рабочие данные или использовать общие доступы.
- Проверить независимый доступ и восстановление. До работ убедиться, что доступны SSH или консоль провайдера, а вход в панель хостинга не зависит от обновляемого сайта. Сохранить конфигурацию, файлы и базу; копия должна быть доступна вне этого сервера. Заранее определить, как восстановить работу при ошибке и как сохранить новые заказы, появившиеся после копирования.
- Проверить совместимость и подготовить окно работ. По возможности проверить обновление на изолированной копии. При переходе со старой ветки отдельно оценить ядро Битрикс, модули Маркетплейса, собственный код и расширения PHP. Такой поэтапный подход описан в документации 1С-Битрикс.
- Установить исправление и применить его к работающим процессам. Проверить все обслуживающие узлы и корректно перезапустить необходимые службы PHP/веб-сервера. Для контейнеров нужен образ с исправлением: перезапуск прежнего образа не обновляет его содержимое. Убедиться, что все старые рабочие процессы PHP завершены и запросы больше не исполняются старым кодом; один успешный вызов перезапуска ещё не заменяет эту проверку. PHP требует перезапустить все рабочие процессы.
- Проверить результат и бизнес-сценарии. Подтвердить исправленный пакет именно в работающем веб-окружении, затем проверить вход, админку и формы. Для файлов проверить не только загрузку, но и повторную загрузку, открытие, скачивание и предпросмотр там, где он предусмотрен. В портале проверить также доступные пользователю вложения CRM. Для магазина — корзину, оформление заказа и платёжную интеграцию в согласованном тестовом режиме; для портала — CRM, файлы, бизнес-процессы и используемые обмены. Проверить фоновые задания и журналы ошибок.
Практичный результат работы — короткий отчёт администратора: что было установлено, какой пакет закрывает обе CVE, какие службы перезапущены и какие сценарии проверены.
Пересмотреть временные настройки. После подтверждения исправления на всех узлах поручите специалисту проверить аварийные лимиты памяти, размеры загрузок и блокировки multipart-запросов. Настройки корректируют с учётом безопасности и работы проекта: нельзя автоматически снимать все ограничения или оставлять аварийные значения навсегда. Проверьте загрузку документов, импорт, обмены и резервное копирование. Ограничения временных мер PHP.
Проверить тяжёлые операции. Исправление меняет обработку нехватки памяти: при достижении дополнительного жёсткого порога процесс может завершиться немедленно, без обычного завершения запроса. Это повод проверить крупные импорты и собственные обработчики ошибок на тестовой копии. Техническое описание PHP.
Для Docker — обновить всю цепочку. Если проект собирает собственный образ на базе PHP, администратору нужно получить исправленный базовый образ, пересобрать проект и пересоздать использующие его контейнеры. Старая база в локальном кеше может сохранить уязвимый PHP; параметр сборки --pull запрашивает более свежую базу, но результат всё равно проверяют. Учтите cron, очереди и другие фоновые обработчики. В окружении bitrix-tools/env-docker настройки версии PHP используются отдельно сервисами php и cron, поэтому обновление только веб-контейнера оставляет работу незавершённой. Данные и пользовательские настройки должны быть сохранены перед пересозданием. Документация Docker, официальный репозиторий окружения Битрикс.
Сверить конфигурацию после RPM-обновления. Рядом с изменёнными конфигурационными файлами могут появиться новые версии с окончанием .rpmnew. Они не означают, что новые параметры уже действуют: специалисту нужно сравнить файлы и согласованно перенести нужные изменения, сохранив настройки проекта. Как RPM обрабатывает конфигурацию.
Какие ограничения и риски нужно учесть
При обновлении возможны краткий перерыв в работе, несовместимость стороннего модуля, отсутствие нужного расширения PHP или изменение настроек. Особенно внимательно стоит относиться к проектам, которые давно не обновлялись: переход на новую ветку языка может потребовать доработок. 1С-Битрикс перечисляет типичные причины таких ошибок.
Сторонний патч — отдельное инженерное решение. Отличайте минимальные исходные исправления команды PHP для 7.4/8.0/8.1 от частных backport, скриптов и готовых RPM из обсуждений. Ссылка на GitHub, сообщение об успешной сборке или включение ссылки в чужой README сами по себе не подтверждают ревью кода и совместимость с вашим проектом. Для нестандартного исправления нужны проверка происхождения и состава, тестирование и адресный откат. Официальные исходные ветки перечислены в уведомлении PHP; их наличие не означает готового пакета для любой ОС.
Поэтому срочное исправление в совместимой ветке и большая модернизация сервера — разные объёмы работ. Не стоит попутно обновлять базу данных и менять всю инфраструктуру без необходимости. А откат на уязвимую сборку с открытым доступом из интернета нельзя считать завершённым решением: при проблемах доступ ограничивают и доводят исправление до рабочего состояния.
PHP 8.1 и более старые ветки уже не получают обычные релизы безопасности от проекта PHP. Наличие backport от поставщика нужно подтверждать отдельно. Для PHP 8.2 поддержка безопасности заканчивается 31 декабря 2026 года, поэтому после экстренного исправления стоит запланировать переход на подходящую поддерживаемую ветку. Сроки поддержки PHP.
Если прямо сейчас обновиться не получается
Поручите специалисту оценить временную изоляцию приложения или ограничение доступа до установки исправления. Для публичного магазина это может означать перерыв в приёме заказов; для внутреннего портала — доступ только через контролируемую сеть. Такое решение нужно соотнести с работой бизнеса. Рекомендация CERT-EU.
Настройка session.upload_progress.enabled=0 закрывает лишь определённые пути эксплуатации. Она не устраняет обе уязвимости полностью. Для BitrixVM вендор указывает штатный файл пользовательских настроек /etc/php.d/z_bx_custom.ini; применение настройки требует перезапуска исполняющих PHP процессов и проверки результата. Править параметры наугад в стандартных файлах VM не стоит: автоподстройка окружения может их перезаписать. Рекомендации 1С-Битрикс, документация пользовательских настроек.
Для Apache с mod_php проверить устаревшие настройки. Поручите специалисту проверить .htaccess и настройки PHP в конфигурации Apache на директивы, вызывающие предупреждения или сообщения об устаревании при начале запроса. Разработчики PHP описывают такой путь эксплуатации CVE-2026-109619; предупреждение не обязательно видно на странице или в журнале. Ненужные устаревшие директивы убирают после проверки зависимостей сайта — удалять все php_value подряд нельзя. Эта мера также не заменяет исправление PHP. Официальный бюллетень PHP.
WAF и защитные фильтры также не заменяют обновление PHP. Не копируйте настройки памяти из случайных публикаций: неправильные ограничения или их снятие могут дополнительно нарушить доступность сервера. Официальные ограничения временных мер.
Если используете внешний WAF или CDN, администратору нужно проверить, нельзя ли обратиться к исходному серверу напрямую, минуя защитный сервис. Само подключение фильтра не исключает такой путь. Пояснение Cloudflare о защите исходного сервера.
Если появились неизвестные файлы, пользователи или изменения страниц, одного патча недостаточно. Сохраните журналы и привлеките специалиста для расследования: устранение уязвимости и восстановление после уже состоявшегося взлома — отдельные задачи.
Отсутствие веб-шелла не исключает утечку. Для CVE-2026-109619 подтверждено раскрытие памяти рабочего процесса. Поручите специалисту оценить возможную утечку доступных PHP паролей и токенов; при обоснованном подозрении согласуйте их замену и отзыв пользовательских сессий, учитывая интеграции. Это не означает, что секреты каждого уязвимого сайта уже украдены. Подтверждённое воздействие уязвимости.
WEB-AiM поможет проверить и обновить ваш проект
Если вы не уверены, кто отвечает за PHP, какую сборку выбрать или как провести обновление без потери доступа, обратитесь в WEB-AiM. Мы готовы помочь проверить окружение сайта или коробочного Битрикс24, подобрать порядок работ, подготовить резервирование и проверить ключевые функции после обновления.
Для начала достаточно адреса сайта или портала и названия хостинга. Пароли в обычном сообщении присылать не нужно — способ доступа согласуем отдельно. Объём, окно работ и ограничения определим после проверки проекта.
Обсудить проверку и обновление с WEB-AiM
Дополнено 23 октября 2026 года: добавлены проверка возможной утечки секретов, пересмотр временных ограничений, защита от обхода WAF/CDN и проверка тяжёлых операций после исправления PHP. Дополнительно уточнены проверка PHP через админку, обновление Docker и фоновых служб, аудит устаревших настроек, тестовые копии и конфигурационные файлы RPM. Перед применением обновлений сверяйте актуальные сообщения PHP, 1С-Битрикс и поставщика серверных пакетов.